若依(Ruoyi-Vue)漏洞检测工具
要教会
阅读:20447
2026-09-14 03:52:59
评论:0
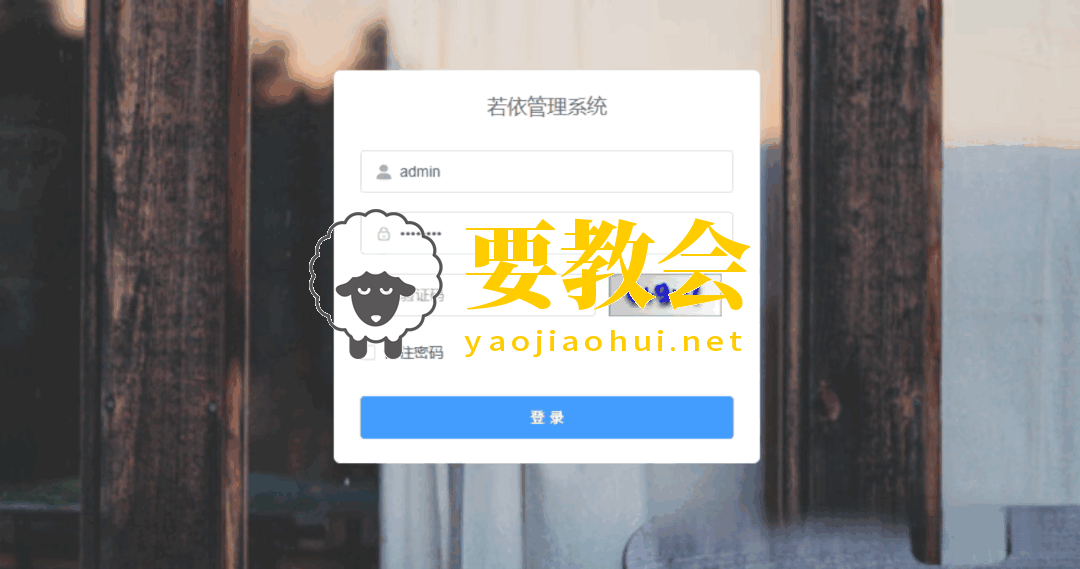
0x01工具介绍:
一款若依Vue漏洞检测工具,支持自动化扫描若依(Ruoyi-Vue)系列系统的包括Swagger,Druid,文件读取,SQL注入,定时任务,任意密码修改,系统接口越权等多种安全漏洞,同时还可以对接口和敏感信息进行搜集。
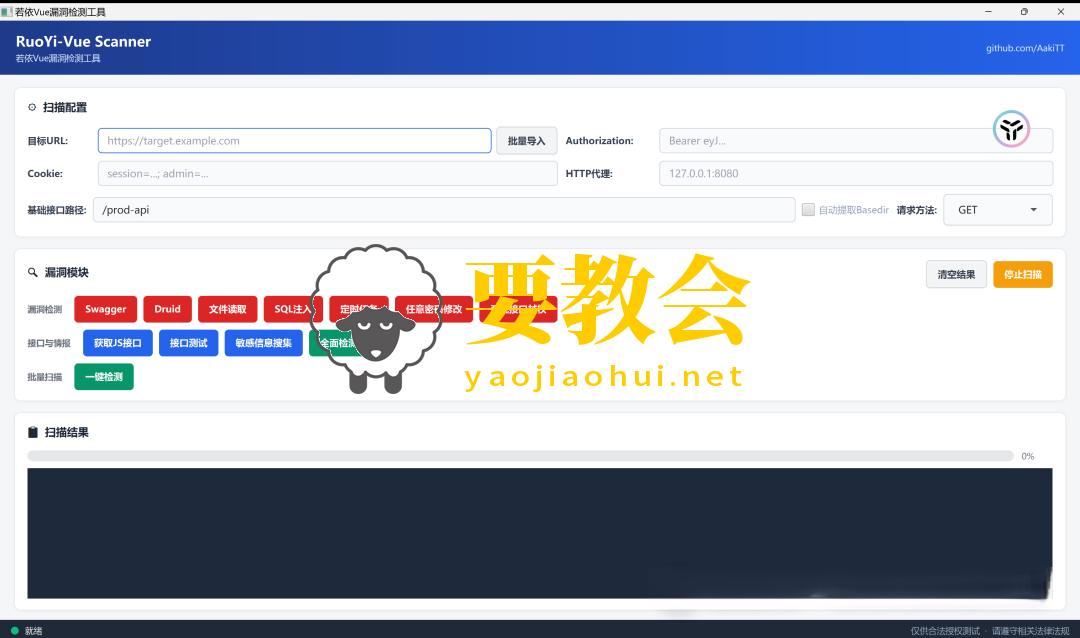
0x02工具功能:
1、漏洞检测模块
| Swagger检测 | /swagger-ui/index.html、/v2/api-docs、/v3/api-docs 等接口,识别是否存在Swagger文档泄露 |
| Druid检测 | |
| 文件读取 | /common/download/resource 等接口的路径穿越漏洞,可读取 /etc/passwd、windows/win.ini 等系统文件 |
| SQL注入 | dataScope 参数进行 SQL 注入检测 |
| 定时任务读取 | /monitor/job 定时任务接口的任意文件读取漏洞 |
| 任意密码修改 | |
| 系统接口越权测试 | /system/user、/system/role、/system/config 等管理接口是否存在未授权访问 |
| 全面检测 |
2、辅助功能模块
| 获取JS接口 | /prod-api、/dev-api、/monitor 等常见前缀 |
| 接口测试 | |
| 敏感信息搜集 | |
| 自动提取Basedir | /prod-api) |
3、核心特性
多线程并发:10线程池并行请求,大幅提升扫描效率
代理支持:支持 HTTP 代理,便于使用 Burp Suite 等工具进行流量分析
SSL忽略:内置 SSL 证书信任策略,支持扫描自签名 HTTPS 站点
Cookie/Authorization:支持自定义认证头,可测试登录后的接口
彩色日志:终端风格彩色日志输出,关键漏洞高亮显示
实时进度:进度条 + 状态栏实时显示扫描进度
0x03工具演示:
1、设置目标URL,如 https://www.pahuai.com
2、HTTP代理:可选,格式如 http://127.0.0.1:8080
3、自动提取Basedir:勾选后自动识别后端API路径前缀
下载地址:
https://github.com/AakiTT/ruoyi-vue-scanner/releases/tag/ruoyi-vue-scanner
打赏
 支付宝打赏
 微信打赏
支付宝打赏
微信打赏
本文为要教会原创,欢迎转载分享。转载时请务必在文章页面明显位置提供本文链接并注明出处。感谢您对知识的尊重和对本文的肯定!本文链接网址:https://www.yaojiaohui.net/wangluoanquan/1650.html
声明
1.本站遵循行业规范,任何转载的稿件都会明确标注作者和来源;2.本站的原创文章,请转载时务必注明文章作者和来源,不尊重原创的行为我们将追究责任;3.作者投稿可能会经我们编辑修改或补充。