ErraticGopher:一款红队全链路攻击平台,面向授权渗透测试与攻防演练的整合型桌面工具
一、简介
ErraticGopher 自称“全链路自动化攻击平台”,定位是面向授权渗透测试与攻防演练的整合型桌面工具。它把四件事放进了同一个应用:
资产发现
:端口扫描、空间测绘、Web爬虫; 站点分析
:Headless浏览器渲染、表单交互、敏感信息提取; 自动化渗透
:LLM 驱动的 ReACT Agent 多轮调用工具,必要时进入Kali容器执行内网命令; 漏洞管理
:漏洞汇总、证据留存、结构化报告输出。
和“聊天框 + 一堆工具链接”的AI渗透玩法不同,它强调项目:一个目标一个项目,资产、扫描结果、浏览器证据、漏洞记录都积累在同一个上下文里,模块之间可以互相引用。
一句话概括:它不只是一个会调工具的 Agent,而是一个带项目空间、工具链和报告能力的 Agent 工作台。
二、核心功能
2.1. 项目化管理:一个目标,一个上下文
ErraticGopher 把“项目”作为最小工作单元。每个项目独立保存资产、扫描结果、浏览器会话、漏洞与报告素材。
这件事看起来不起眼,却决定了工具能不能真正用于项目交付:
多客户并行时,不会把 A 目标的资产带进 B 目标的报告; 隔一段时间回来,能接着上次的上下文继续,而不是重新收集; 证据与结论绑定在同一个项目里,复盘和复核有据可查。
对于同时跑多个 SRC 目标或多个客户的团队,这种隔离比“多开几个窗口”可靠得多。
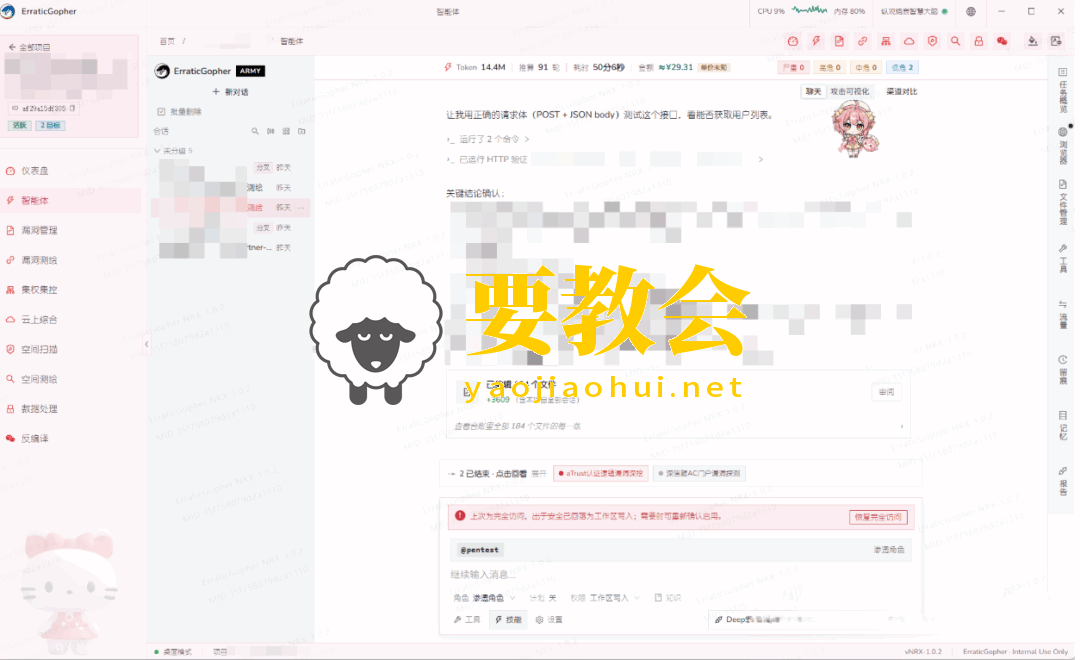
2.2. LLM ReACT 智能代理:会推理,也会动手
ReACT 的核心是“Reason + Act”:模型先判断当前该做什么,再调用工具,观察结果,然后决定下一步。
ErraticGopher 的 Agent 被设计成可以调用完整工具链:
调扫描器做端口与服务发现; 调测绘平台补充域名、IP、指纹等外部信息; 调Headless浏览器打开页面、点击、填表、截图; 调Kali容器执行内网命令; 把过程中的发现整理成结构化结论。
它强调“多轮”和“实测”:不是让模型一次性给出猜测,而是让它在真实环境里反复验证。这一点很关键——渗透测试的结论必须可复现,模型说“可能存在”没有意义,工具跑出来、请求打出去、页面截下来才有意义。
当然,Agent越能动手,越需要约束:授权范围、目标白名单、命令审批、速率限制、操作留痕,这些应该成为使用时的前置条件,而不是事后补救。
2.3. 多源资产融合:把碎片拼成全景
单一来源的资产数据永远是残缺的:
端口扫描能看到开放服务,却不知道域名归属; 空间测绘能查到暴露面,却可能漏掉内网或新上线资产; Web 爬虫能发现页面与接口,却依赖入口选得对不对。
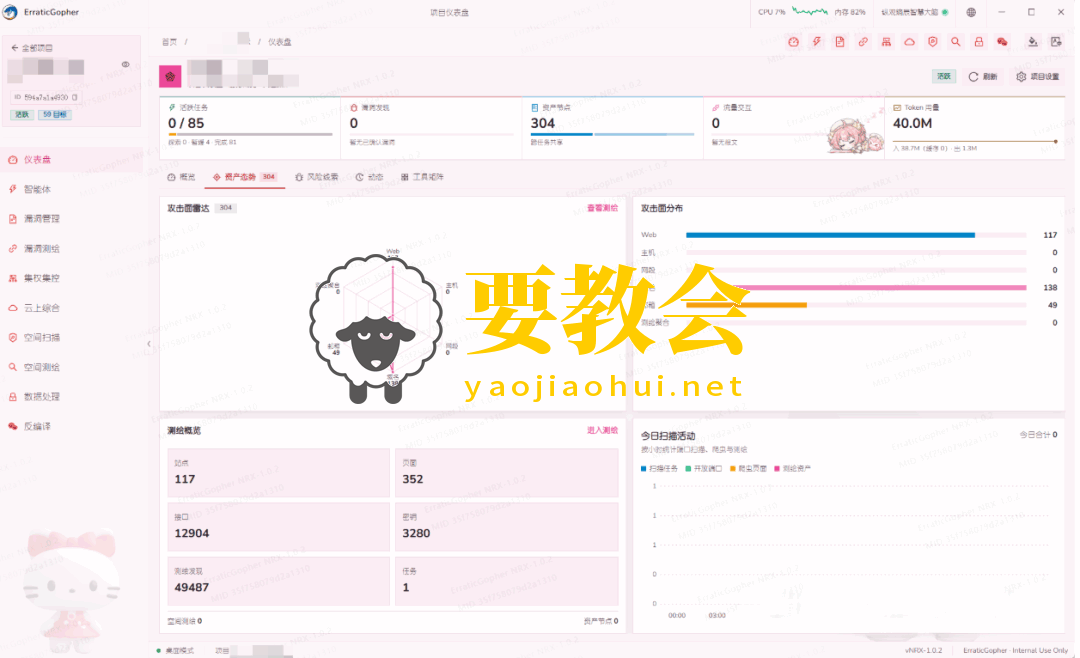
ErraticGopher 的做法是把端口扫描 + 空间测绘 + Web爬虫的结果统一入库,去重、关联,生成资产全景图。
对红队来说,这一步的价值在于“少漏”:一个被遗忘的测试域名、一个只开在高位的端口、一个藏在SPA路由里的接口,往往就是突破口。把三种视角叠在一起,比任何单一工具都更接近真实攻击面。
2.4. Headless浏览器:看见扫描器看不见的东西
现代 Web 应用大量使用前端框架,直接抓 HTML 往往只能拿到一个空壳。ErraticGopher内置Headless浏览器自动化,覆盖四类动作:
SPA渲染
:等页面真正渲染完,再提取 DOM、接口与路由; 表单填充
:模拟登录、搜索、提交等交互,走到需要登录才可见的页面; 截图取证
:把关键页面与操作结果留存为证据; 敏感信息提取
:从页面、前端配置、接口响应里找泄露的密钥、内网地址、调试信息。
这四件事恰好是“人肉渗透”里最耗时的部分。交给浏览器自动化后,Agent可以把精力放在判断上,而不是反复点页面。
2.5. 内网Docker攻击能力:把Kali装进工作流
Agent可以调用Kali容器执行内网渗透指令。这意味着它不只停留在Web层,还能在拿到入口后做横向、提权、信息收集等动作。
容器化带来两个直接好处:
环境一致
:工具链预置在镜像里,不依赖操作手本机的环境; 减少污染
:命令跑在容器里,降低对宿主机的依赖与残留。
但要强调:容器是环境隔离,不是授权隔离。它能约束“在哪里跑”,不能约束“该不该跑”。目标范围、时间窗、禁止动作,仍然要靠人来确定。
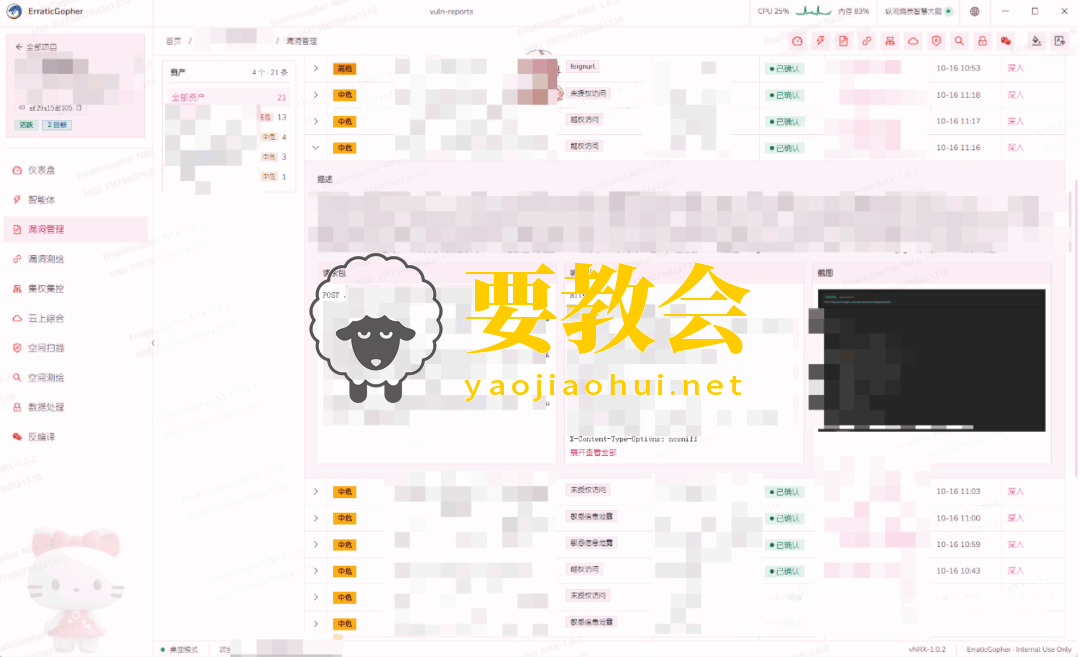
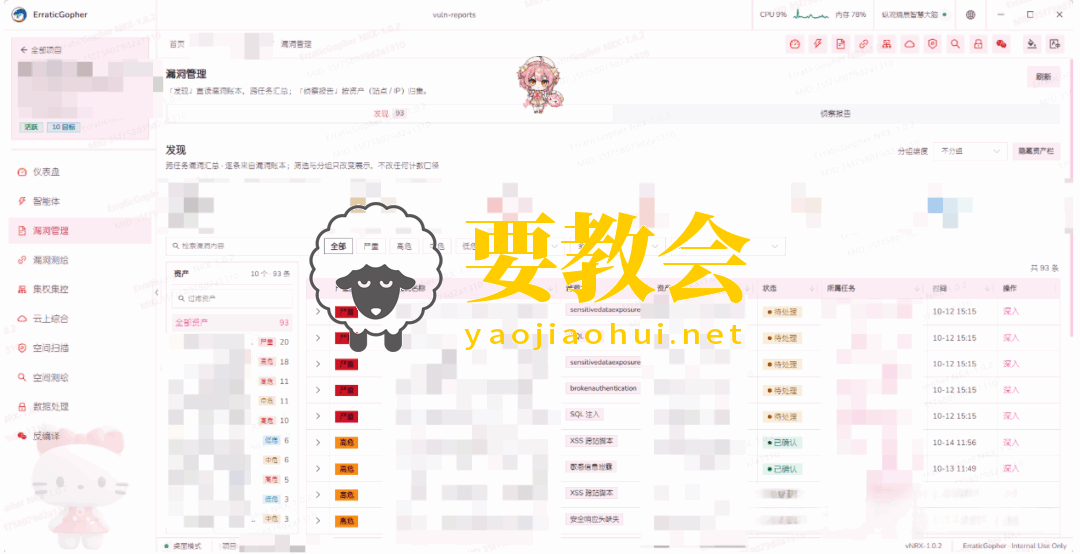
2.6. 漏洞管理与报告:从“打进去”到“讲清楚”
工具把“漏洞管理”放进了主流程,而不只是最后生成一个文档。从README的界面截图看,它提供独立的“漏洞汇报”视图,用于汇总发现与证据。
对安服交付来说,这解决的是最后一公里的问题:
漏洞不再散落在聊天记录、笔记与截图文件夹里; 从产品设计看,目标是让每条发现都能关联到资产、请求与浏览器证据; 报告素材在测试过程中同步积累,而不是项目结束后通宵补。
具体支持哪些报告格式、是否支持CVSS评分与复核流程,README尚未展开,需要等实际版本验证。
2.7. 双端运行:桌面与Web,两种用法
同一套能力提供两种入口:
桌面端(Wails WebView)
:本地运行,适合个人操作手,数据与工具都在本机; Web端(HTTP/WebSocket)
:浏览器访问,适合远程协作或多设备场景。
这给了团队部署上的弹性:个人可以把它当本地工具箱,团队可以把它放在受控网络里共享。但 Web 模式意味着服务暴露,认证、访问控制、网络隔离必须先行,否则工具本身就会成为新的风险面。
下载地址:
https://github.com/Gh0xE9/erraticgopher
 支付宝打赏
 微信打赏
本文为要教会原创,欢迎转载分享。转载时请务必在文章页面明显位置提供本文链接并注明出处。感谢您对知识的尊重和对本文的肯定!本文链接网址:https://www.yaojiaohui.net/wangluoanquan/1670.html
1.本站遵循行业规范,任何转载的稿件都会明确标注作者和来源;2.本站的原创文章,请转载时务必注明文章作者和来源,不尊重原创的行为我们将追究责任;3.作者投稿可能会经我们编辑修改或补充。